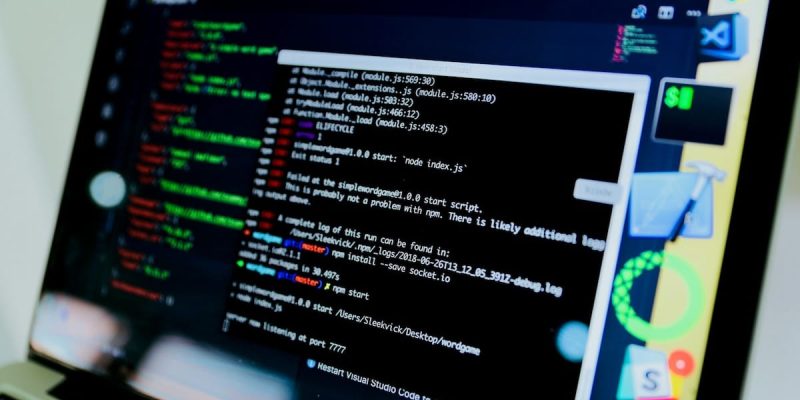
No mundo invisível das ciberameaças, alguns ataques conseguem permanecer sob o radar por anos. É o caso do software espião Daxin, recentemente descoberto ativo na rede de um fabricante taiwanês, revelando uma sofisticação rara e preocupante no campo da cibersegurança.
Imagine que você é o responsável pela segurança da informação de uma empresa de alta tecnologia. Você pensa que tem tudo sob controle, mas uma ameaça invisível ronda seu sistema há mais de uma década. Foi exatamente isso que aconteceu com Daxin, um software espião que desafiou todos os protocolos de segurança para infiltrar uma rede estratégica. Como esse software conseguiu passar despercebido por tanto tempo?
O essencial a reter
- O software espião Daxin foi encontrado ativo em uma rede taiwanesa, apesar de uma primeira descoberta em 2022.
- Daxin funciona desviando conexões legítimas para escapar das ferramentas de monitoramento de rede.
- Outro software malicioso, Stupig, foi descoberto na mesma rede, abrindo um acesso de administrador já na tela de login do Windows.
Descoberta de Daxin e seu funcionamento
Em 2022, a Symantec já havia destacado Daxin, associado a um ator ligado à China. Este ano, os pesquisadores encontraram esse software espião ativo na rede de uma filial taiwanesa de um fabricante multinacional de alta tecnologia. Daxin opera como um driver no coração do sistema Windows, oferecendo acesso direto ao funcionamento da máquina.
Sua técnica de infiltração baseia-se na vigilância do tráfego de entrada para desviar conexões legítimas, permitindo que transmita seus comandos sem ser detectado pelas ferramentas de monitoramento convencionais. O software é capaz de retransmitir seus comandos entre máquinas infectadas, mesmo aquelas desconectadas da Internet, aumentando assim seu campo de ação.
Stupig: uma nova ameaça
Além de Daxin, os pesquisadores descobriram Stupig, outro software malicioso desconhecido até então. Este se registra como um fornecedor de layout de teclado, um componente que o Windows carrega automaticamente na inicialização. Esse estratagema permite que Stupig se infiltre no processo winlogon.exe e abra um acesso de administrador se um identificador começando com “stupig” for inserido na tela de login.
Este software também instala pontos de interceptação nas funções de autenticação do Windows, permitindo que recupere identificadores no processo. Uma referência a um arquivo complementar, msyun.dll, foi detectada, embora esse arquivo nunca tenha sido encontrado na máquina.
Ponto de entrada dos atacantes
Os atacantes teriam inicialmente penetrado na rede através de um portal de autenticação única Digiwin, usando instalações Java obsoletas (JDK 1.5 e 1.6) que datam de 2009 a 2011. Essas versões não são mais suportadas, abrindo assim uma brecha na segurança do sistema.
A máquina comprometida não emitiu nenhum dado de telemetria antes de maio de 2026, dificultando a avaliação da duração exata da presença dos softwares espiões. No entanto, as datas de compilação das ferramentas sugerem que elas puderam permanecer silenciosas por mais de uma década.
Os desafios da cibersegurança em 2026
Em 2026, a cibersegurança continua a enfrentar desafios cada vez mais complexos, em grande parte devido à crescente engenhosidade de ameaças como Daxin e Stupig. As empresas devem redobrar a vigilância e investir em tecnologias de detecção avançadas para se protegerem eficazmente.
As revelações sobre Daxin e Stupig destacam a importância de manter os sistemas atualizados e de se proteger contra falhas de segurança, especialmente aquelas relacionadas a softwares obsoletos. O caso da filial taiwanesa mostra que mesmo as infraestruturas mais estratégicas podem ser vulneráveis.
Evolução das ciberameaças e tecnologias de defesa
À medida que as ciberameaças evoluem, as tecnologias de defesa devem acompanhar o ritmo. Empresas como a Symantec trabalham incansavelmente para desenvolver soluções capazes de detectar e neutralizar ameaças complexas. O uso de inteligência artificial e machine learning na cibersegurança pode ser a chave para identificar rapidamente comportamentos suspeitos e isolar ameaças antes que causem danos.
As empresas são encorajadas a adotar uma abordagem proativa em termos de segurança, treinando seus funcionários nas melhores práticas e realizando regularmente auditorias de segurança para identificar vulnerabilidades potenciais.
FAQ sobre Daxin e a cibersegurança
O que é o software Daxin?
Daxin é um software espião sofisticado que funciona como um driver no coração do sistema Windows, permitindo acessar e controlar uma máquina comprometida desviando conexões legítimas.
Como Stupig abre um acesso de administrador?
Stupig se registra como fornecedor de layout de teclado e se integra ao processo winlogon.exe. Ao inserir um identificador começando com “stupig” na tela de login, ele permite executar comandos com direitos de SYSTEM.
Por que as instalações Java obsoletas são perigosas?
As instalações Java obsoletas, como as usadas pelo Digiwin, não recebem mais atualizações de segurança, tornando-se alvos fáceis para ciberataques que buscam explorar falhas conhecidas.
Qual é a importância da telemetria na cibersegurança?
A telemetria permite coletar dados sobre a atividade da rede e das máquinas, ajudando a identificar e analisar ameaças potenciais. Sem telemetria, é difícil determinar quando e como uma intrusão ocorreu.