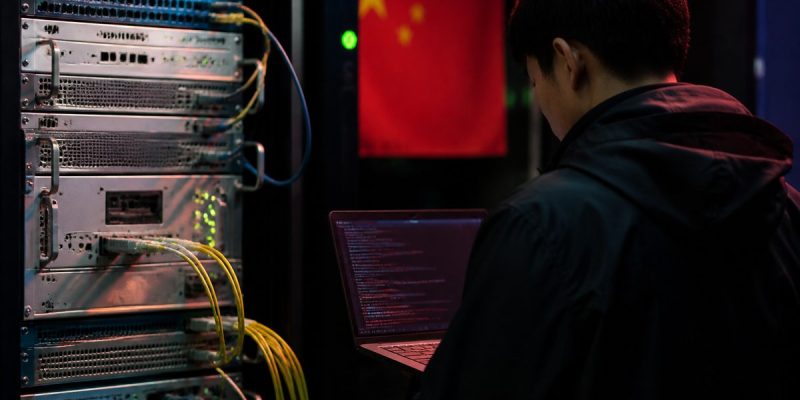
A cibersegurança global está novamente sendo testada. O grupo de hackers chinês Fire Ant está atacando desta vez os roteadores Cisco iOS XR, introduzindo um dispositivo de escuta que escapa à vigilância dos sistemas de segurança. A Sygnia, especialista em resposta a incidentes, descobriu esta campanha de espionagem sofisticada que visa infraestruturas críticas. Descubra como essas operações ocorrem de forma discreta.
O essencial a reter
- O grupo Fire Ant, ligado à China, utiliza os roteadores Cisco iOS XR para espionar redes sem disparar alertas.
- Os hackers exploram um túnel GRE oculto e um binário malicioso para capturar o tráfego de rede.
- A Sygnia recomenda uma vigilância aumentada dos equipamentos de rede para combater essas intrusões.
Imagine por um momento que você gerencia uma grande empresa com redes complexas e que seus dados mais sensíveis estão em perigo sem que você saiba. Esta é exatamente a situação que muitas organizações enfrentam hoje diante dos ataques orquestrados pelo Fire Ant. Este grupo, afiliado à China, conseguiu transformar as falhas dos roteadores Cisco em verdadeiras portas de entrada para espionagem. Sua discrição e expertise técnica deixam poucas pistas, tornando sua detecção particularmente difícil. Mergulhe nos detalhes desta operação sofisticada que coloca em risco a segurança das empresas em todo o mundo.
Um dispositivo de escuta indetectável nos roteadores Cisco
O Fire Ant concebeu um método engenhoso para espionar redes instalando um dispositivo de escuta nos roteadores Cisco iOS XR. Esses aparelhos, essenciais para o tráfego de rede, são comprometidos de forma a copiar o tráfego sem alertar as equipes de segurança. Um túnel GRE invisível aos diagnósticos habituais exporta discretamente o fluxo de dados para um servidor FTP externo.
Os hackers utilizam um binário malicioso disfarçado como um serviço de sistema legítimo, acpid, para apagar qualquer vestígio de sua passagem nos registros do roteador. Esta estratégia lhes permite coletar informações valiosas sem levantar suspeitas.
Comprometimentos múltiplos: TACACS e estações Linux visadas
Além dos roteadores, o Fire Ant visa os servidores de autenticação TACACS que verificam as conexões dos administradores de rede. Eles interceptam cada sessão aceita, recuperando assim as credenciais protegidas por uma criptografia XOR fraca. Isso permite que os hackers acessem as redes sem dificuldade.
Nas estações de gestão Linux, o grupo instala rootkits e backdoors ocultos em softwares de segurança aparentemente legítimos. Essas ferramentas, como o rootkit Medusa e os backdoors SSH cupsdd e smartdd, passam despercebidos pelos sistemas de segurança clássicos.
Ataques cibernéticos em plena expansão desde 2025
Esta campanha faz parte de uma série de ataques iniciados em 2025, onde o Fire Ant já visou hipervisores VMware. Essas intrusões exploraram vulnerabilidades críticas, como a CVE-2024-37079 no VMware vCenter Server. A Sygnia também observou que outros grupos chineses, como Warp Panda e UNC3886, participaram deste tipo de ataques.
As infraestruturas críticas estão particularmente em risco, pois os hackers buscam atingir esses ambientes de alto valor agregado a partir de seus pontos de observação infiltrados. A Sygnia recomenda uma vigilância aumentada e uma atualização dos protocolos de segurança para os equipamentos de rede.
Os ciberataques Cisco e a estratégia de segurança reforçada
Paralelamente aos ataques nos roteadores, a Cisco enfrentou outros incidentes de segurança. Em dezembro de 2025, o grupo UAT-9686 explorou uma falha crítica nos gateways de e-mail Cisco Secure Email Gateway. Embora correções tenham sido publicadas, os acessos instalados pelos atacantes persistem, destacando a necessidade de uma estratégia de segurança reforçada.
Para combater essas ameaças, é essencial que as empresas adotem uma abordagem proativa em termos de cibersegurança, aplicando medidas de vigilância e endurecimento semelhantes às utilizadas para as estações de trabalho clássicas.
Os desafios da cibersegurança no setor de infraestruturas críticas
O setor de infraestruturas críticas, que inclui indústrias como energia, transportes e saúde, é um alvo privilegiado para os ciberataques. Grupos como o Fire Ant exploram as menores falhas para infiltrar esses sistemas, o que pode ter consequências desastrosas para a segurança nacional e a economia mundial.
As empresas devem não apenas reforçar seus sistemas de segurança, mas também colaborar com os governos e especialistas em cibersegurança para compartilhar as informações e os recursos necessários para combater essas ameaças. A cooperação internacional é crucial para desenvolver estratégias eficazes para proteger as infraestruturas essenciais.
FAQ sobre os ataques dos hackers chineses Fire Ant
Quais são os alvos principais do Fire Ant?
O Fire Ant visa principalmente os roteadores Cisco iOS XR, os servidores de autenticação TACACS e as estações de gestão Linux para coletar dados sensíveis sem ser detectado.
Como os hackers disfarçam sua presença?
Eles utilizam túneis GRE invisíveis e binários maliciosos para apagar os vestígios nos registros do sistema. Além disso, exploram rootkits e backdoors disfarçados como serviços legítimos.
Quais medidas de segurança recomendam os especialistas?
A Sygnia aconselha reforçar a vigilância dos equipamentos de rede, aplicar correções de software regulares e implementar protocolos de endurecimento para prevenir intrusões semelhantes.
Qual impacto têm esses ataques nas infraestruturas críticas?
Os ataques podem comprometer a segurança e a confiabilidade das infraestruturas críticas, colocando em risco a segurança nacional e provocando perturbações econômicas significativas. A colaboração internacional e a melhoria das medidas de segurança são essenciais para mitigar esses riscos.